« Le meilleur moyen de bien réagir à une cyberattaque,...
Les cordonniers sont-ils les plus mal chaussés ? On ne peut s'empêcher d'y penser en publiant cette interview de Laurent Verdier, directeur de la sensibilisation de Cybermalveillance.gouv.fr réalisée par JC Schamberger pour le compte de notre confrère Zepros Resto. En effet, mi-aôut c'est la Direction générale des impôts (DGFIP) qui subissait des attaques d'un groupe de hacker (Zerobytes), sans doute en n'ayant pas assez écouté les recommandations de ce site du gouvernement. Mais on ne peut que leur pardonner, car en matière "cyber", l'humilité est de rigueur, personne n'est à l'abri et surtout pas les pros comme le rappelle Laurent Verdier
Zepros : Le Cybermois revient chaque année. Quel est le thème de cette édition 2026 et comment faire pour que la cybersécurité ne soit pas seulement un « sujet d’octobre » ?
Le Cybermois ne doit toutefois pas être considéré comme un rendez-vous limité à un mois. L’objectif est de profiter d’octobre pour sensibiliser et faire évoluer les pratiques, afin que les bonnes habitudes soient appliquées tout au long de l’année, dans les usages personnels comme professionnels.
Pour l’édition 2026, notre campagne s’intitule « Se Cyber Protéger, ce n’est pas Si Bête ». Elle met en scène des animaux de manière ludique afin de rendre les messages de cybersécurité plus accessibles et d’interpeller chacun sur ses usages numériques quotidiens. Il est d’ores et déjà possible de s’inscrire pour recevoir ces visuels le 1er octobre [lien ici]
Zepros : Quelles mesures simples un restaurateur, un pro doit-il mettre en place ?
Zepros : Quelles sont les menaces principales ?
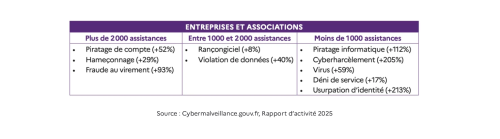
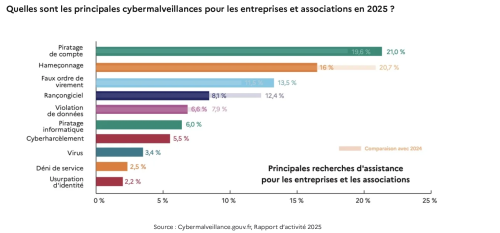
Laurent Verdier : La première menace que nous percevons pour les professionnels est le piratage de comptes en ligne. Nous multiplions les services et les accès numériques, mais ceux-ci sont encore trop souvent protégés par des mots de passe faibles ou uniques pour plusieurs services déjà utilisés. Or, lorsqu’un attaquant prend le contrôle d’une messagerie, il peut rapidement accéder à des informations de facturation, à des documents ou à d’autres éléments susceptibles d’être exploités à des fins frauduleuses.
La deuxième menace est l’hameçonnage, qui consiste à tromper une victime afin de lui faire communiquer des informations confidentielles, notamment des identifiants/mots de passe ou des données financières.
En troisième position figure la fraude au virement, dont le nombre a augmenté de plus de 90 % en 2025. Les méthodes peuvent varier, mais l’objectif est toujours de pousser l’entreprise à effectuer un virement frauduleux, qu’il soit programmé puis détourné ou provoqué par l’attaquant. Les sommes en jeu peuvent être considérables. Il est donc essentiel de mettre en place des procédures de paiement robustes, systématiques et difficiles à détourner.
Viennent ensuite les rançongiciels, qui chiffrent les données et réclament une rançon. Ils restent une menace importante. Il faut protéger les accès au système d’information et, en cas d’attaque, nous recommandons de ne jamais payer la rançon : rien ne garantit que la clé de déchiffrement sera ensuite communiquée.
Enfin, la violation de données constitue une autre menace majeure. Les entreprises détiennent de nombreuses informations sur leur activité, leurs salariés, leurs clients ou leurs partenaires. Ces données peuvent être copiées, exfiltrées ou altérées, puis utilisées à des fins frauduleuses.
Toutes les entreprises, y compris celles de la restauration et de l’hôtellerie, sont aujourd’hui concernées par ces différentes menaces.
Zepros: Quels outils Cybermalveillance.gouv.fr met-il à leur disposition ?
Pour les chefs d’entreprise, nous recommandons d’agir concrètement autour de trois axes.
Le premier consiste à s’informer, s’outiller et se préparer. Le meilleur moyen de réagir à une cyberattaque, c’est de s’y préparer ! Nous proposons notamment des ressources sur le pilotage de la cybersécurité, les premiers réflexes en cas d’attaque ou encore un mémento destiné spécifiquement aux chefs d’entreprise pour les aider à comprendre les enjeux et à s’organiser.
Deuxième axe : se sensibiliser et sensibiliser ses collaborateurs. Le facteur humain joue un rôle déterminant dans les cyberattaques. Nous proposons notamment SensCyber, une e-sensibilisation courte, dynamique et illustrée, accessible librement sur la plateforme Cybermalveillance.gouv.fr. Nous avons également développé SenCy-Crise, un MOOC consacré à la gestion d’une crise cyber, réalisé avec le ComCyber-MI, l’instance stratégique du ministère de l’Intérieur dans le cyberespace.
Le Cybermois constitue également une occasion pour les entreprises de participer à des actions de sensibilisation. L’an dernier, le collectif du Cybermois réunissait plus de 1 200 participants.
Enfin, troisième axe : se sécuriser. Pour accompagner les entreprises, nous avons notamment développé, avec les fédérations et les syndicats professionnels des prestataires informatiques et en partenariat avec l’Afnor, le label ExpertCyber. Plus de 200 prestataires sont aujourd’hui labellisés sur l’ensemble du territoire. Le parcours de sécurisation MonExpertCyber permet au chef d’entreprise d’établir rapidement un diagnostic de sa situation et, s’il le souhaite, d’être mis en relation avec des prestataires labellisés correspondant à ses besoins .
Tous, car l’ensemble des collaborateurs doit être sensibilisé : du chef d’entreprise aux dirigeants, managers et salariés. Une entreprise est une équipe et chacun doit connaître les enjeux, y compris les personnes qui n’accèdent que ponctuellement aux systèmes d’information et aux services qui en dépendent.
Tout le temps, car la sensibilisation doit se poursuivre toute l’année. Le Cybermois est une occasion, mais il en existe d’autres, comme le Safer Internet Day ou la Journée internationale de la sauvegarde. Il faut multiplier les occasions d’informer, de responsabiliser et même de tester les bons réflexes des collaborateurs.
Enfin, toutes les solutions sont bonnes. La sensibilisation ne doit être ni monolithique ni ponctuelle. Elle peut passer par des vidéos, des affiches ou des ateliers. La MalletteCyber Pro, lancée fin juin, permet notamment d’organiser des ateliers en entreprise sans écran, à partir d’un jeu de cartes et d’affiches destinées à informer et responsabiliser les collaborateurs.
Zepros : Peut-on chiffrer le coût d’une cyberattaque pour une entreprise, un restaurant qui ne serait pas préparé ?
Ce que montrent toutefois les nos échanges avec les chefs d’entreprise, c’est qu’une attaque, notamment une fraude au virement, peut lourdement affecter le chiffre d’affaires ou le bénéfice. Dans certains cas, les conséquences peuvent aller jusqu’à contraindre le dirigeant à envisager des licenciements, voire à mettre en péril la survie de l’entreprise.
Tout dépend du degré de dépendance de l’activité aux outils numériques, de la situation financière de l’entreprise, de la nature de l’attaque et de ses conséquences. Lorsque toutes les données deviennent inaccessibles à la suite d’un chiffrement, les conséquences peuvent être catastrophiques.
La première étape d’une démarche de sécurisation est donc l’analyse des risques : que se passerait-il si le système d’information devenait totalement indisponible ? Si un virement important était détourné ? Si des données étaient piratées ?
L’analyse de risques « basique » consiste d’abord à cartographier et à faire un état des lieux de l’existant : machines, systèmes, réseaux, bases de données, procédures en place… Il s’agit de connaître ce que l’on doit défendre pour ensuite y soumettre des scenarii d’attaques ce qui permettra de définir des priorité et mesures de protection adaptées à celles-ci.
Sans tomber dans le catastrophisme, il faut se poser ces questions et surtout les traduire en actions et en décisions. Aujourd’hui, toutes les organisations sont concernées par les cyberattaques.
Le Cybermois 2026 est justement l’occasion de se mobiliser. Les entreprises peuvent rejoindre le collectif et accéder aux campagnes et aux ressources proposées, notamment à un kit de communication. Elles pourront utiliser des visuels dans leurs signatures et leurs échanges, afficher des supports dans leur établissement ou encore organiser et rejoindre des événements de sensibilisation grâce à l’agenda du Cybermois
Liens utiles
Liens utiles :
https://www.cybermalveillance.gouv.fr/tous-nos-contenus/actualites/top10-cybermalveillances-professionnels-2025
https://www.cybermalveillance.gouv.fr/tous-nos-contenus/senscyber-e-sensibilisation-cybersecurite
https://www.cybermalveillance.gouv.fr/tous-nos-contenus/actualites/mallettecyber-pro
https://www.cybermalveillance.gouv.fr/tous-nos-contenus/securisation-cybersecurite-professionnels
https://www.cybermalveillance.gouv.fr/tous-nos-contenus/actualites/cybermois-2026